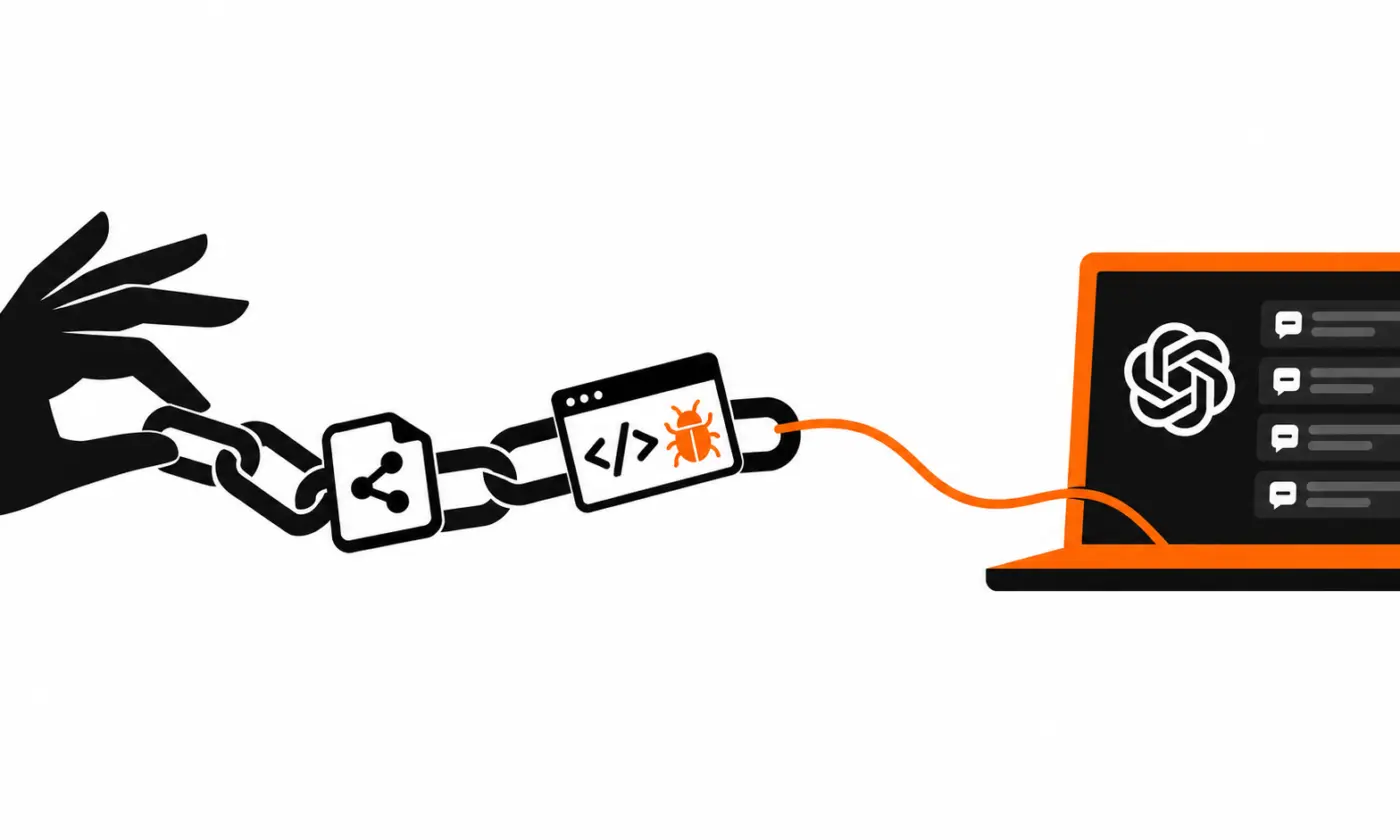
Un simple lien de conversation ChatGPT partagé pouvait servir à exécuter du code malveillant dans la session d’un utilisateur, et à lire ses discussions privées. La société de sécurité Parameter a détaillé la faille, selon The Hacker News. OpenAI l’a corrigée le 26 octobre. La faille venait de MathLive, une bibliothèque libre de saisie de formules […]
L’article ChatGPT : une faille dans les liens partagés permettait d’exécuter du code est apparu en premier sur BlogNT : le Blog des Nouvelles Technologies.
Espace publicitaire · 300×250